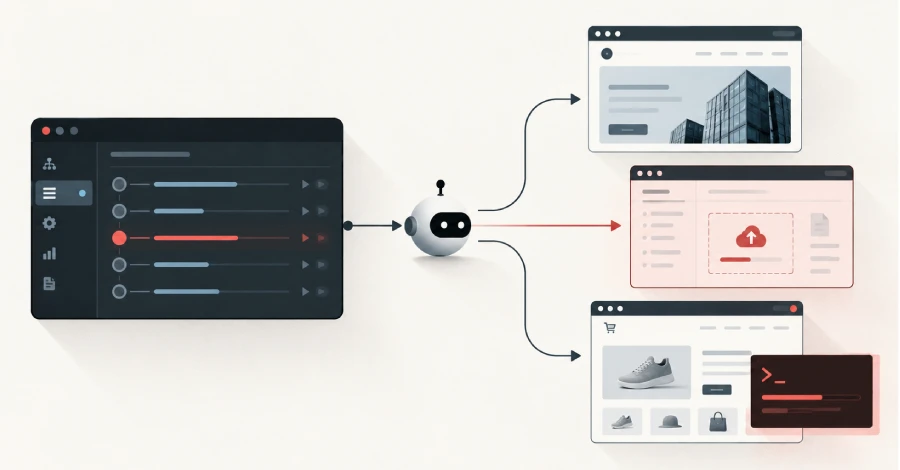
Китайскоязычный преступник указал на сайты компаний с автономными агентами ИИ и позволил им проникнуть почти без помощи, а исследователь безопасности наблюдал за этим, потому что операторы оставили свои панели управления открытыми в интернете.
Агенты попробовали более 1200 сайтов и достигли сайтов более чем 100 компаний, включая производителя сельскохозяйственной техники Deere, производителей бытовой техники SharkNinja и производителя двигателей Cummins, согласно Reuters, которая изучила собственные записи злоумышленников для их идентификации. Сколько данных, если таковые были, было собрано — неизвестно.
Исследователь, Снорре Фагерланд из компании NorForge, обнаружил операции, сканируя интернет в поисках раскрытых копий Cairn — открытого ИИ-инструмента, популярного среди хакеров.
Начиная примерно с 2 октября, он обнаружил, что около двух десятков экземпляров Кэрна использовались злонамеренно, что позволило ему читать работу нападавших в реальном времени. Он изложил результаты в понедельник, а Reuters, ознакомившееся с докладом до публикации, назвало жертв в ходе собственного обзора активности нападавших.
Кэрн даёт агентам ИИ отправную точку и цель, а затем позволяет им двигаться к ней шаг за шагом. Агенты выкладывают найденные данные на общую доску, а человек-оператор может добавлять подсказки по ходу дела. Он был создан для авторизованного тестирования на проникновение и выполняет и другие задачи, но здесь его направили на онлайн-магазины без разрешения.
Автор Кэрна, который публикует сообщение под именем «le1xia0», сообщил Reuters, что инструмент не предназначен для взлома и что вредоносное использование не было их целью.
Что сделали агенты и кто был ранен
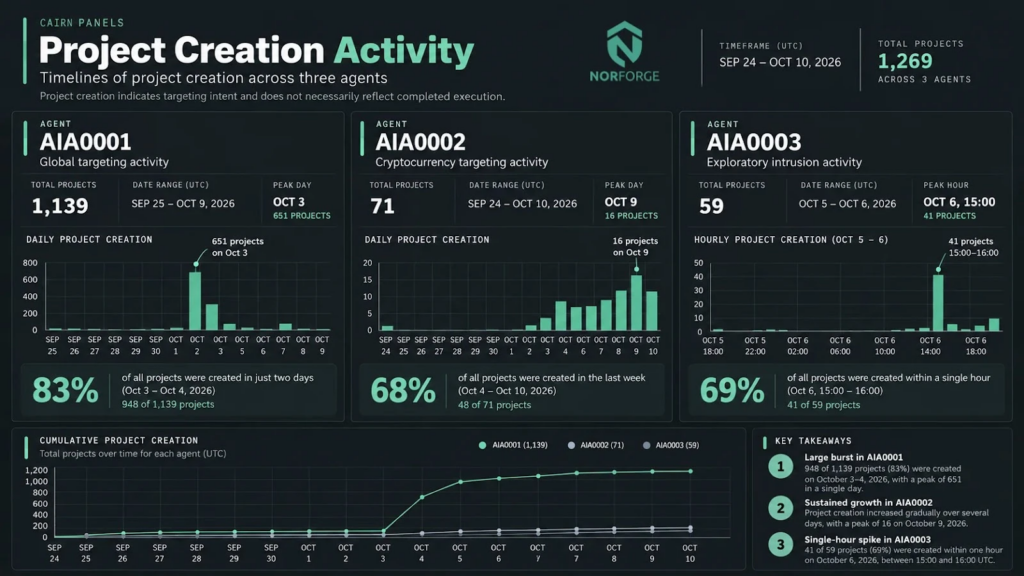
NorForge сгруппировала обнажённые панели в три кластера и признала более 20 из них, вероятно, злонамеренными. Самый загруженный кластер, который NorForge называет AIA0001, является китайскоязычным и связывает 14 панелей с более чем 1100 проектами атак.
По словам NorForge, цель — обеспечить долгосрочный доступ к магазинам и платежным системам для дальнейшего использования, с целями в США, Японии и Австралии.
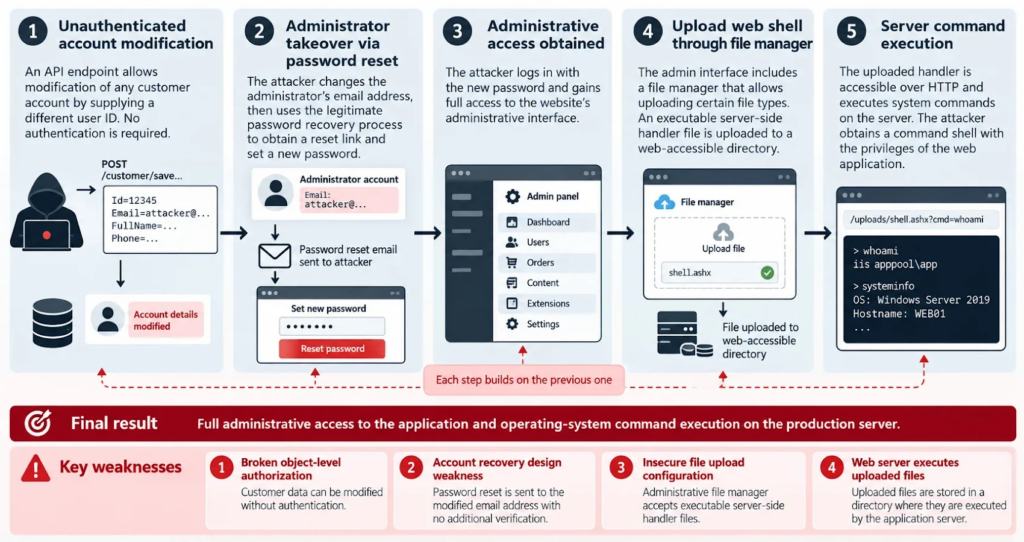
Типичная задача заключалась в том, чтобы агенты искали способ запускать код в магазине, а затем установить загрузчик веб-оболочки. Это форма, которая сохраняет загруженные файлы, а не выполняет команды, и злоумышленники могут в любой момент заменить её на что-то более сложное.
NorForge проверил один заявленный взлом у крупного продавца аппаратных запчастей и обнаружил веб-оболочку в реальном состоянии. Он независимо подтвердил компрометацию одного очень крупного американского ритейлера, в котором агенты нашли единственную настройку cookie, выбирающую уязвимый сервер на сервере.
Три названные компании сообщили Reuters, что ущерб был ограниченным. Deere заявила, что предприняла шаги для устранения проблемы и не обнаружила признаков доступа к конфиденциальной информации. SharkNinja сообщил, что атака поразила отдельный сайт поддержки продуктов и что угроза была сдержана.
Cummins сообщила, что расследует сообщение о возможной атаке на сайт, управляемый одним из своих поставщиков. Две небольшие компании также сообщили Reuters, что их скомпрометировали.
Одно задокументированное вторжение, сделанное собственной учётной записью агента, прошло через несанкционированный доступ к записи в хранилище сессий memcache, небезопасную обработку сохранённых PHP-объектов и уязвимость в старом коде Zend Framework. Пути различаются у разных жертв, так что это одна цепочка, а не один метод.
Дешево, быстро и в основном без присмотра
Инструкции были короткими. Оператор, говорящий на китайском языке, изложил предпочтительные тактики менее чем 100 иероглифами, сообщает Reuters, и агенты продолжили работу.
Успешные взломы занимали в среднем чуть меньше 23 часов, как выяснил NorForge, и общий процент успеха по использованным инструментам составлял около 10%, хотя было отмечено, что кластеры стремятся к разным целям и не могут быть напрямую сопоставимы.
Стоимость была низкой, но цифры приблизительные. NorForge оценил среднюю стоимость около $5 за задание, учитывая попытки, которые не увенчались или закончились раньше срока, и отметил, что неопределённость значительна. Фагерланд отдельно сообщил Reuters, что вся кампания использовала жетоны на сумму около $5,000, или примерно $50 за каждый успешный взлом.
Все AIA0001 задачи выполнялись под управлением рабочей системы claudecode_deepseek-v4.1-flash, которая могла указывать на модель DeepSeek V4.1 Flash, управляемую кодом Клода от Anthropic. Ни исследователь, ни Reuters не подтвердили эти модели, а Reuters сообщил лишь, что кампания, по-видимому, использовала DeepSeek и Claude Code.
Открытые панели тоже раскрывают секреты жертв
Оставлять панель Cairn открытой — это отдельная проблема от взлома. Панели показывают, кто подвергается атаке, какие слабые места были обнаружены и какие учетные данные и ключи были взяты, поэтому тестирование сайта на открытом экземпляре может раскрыть ваши секреты, независимо от результата теста.
NorForge провёл сканер секретов Trufflehog по данным панели и обнаружил сотни секретов, 11% из которых подтвердили актуальность.
Панели также, по-видимому, открывают полный набор управления инструмента, включая возможность запускать и останавливать проекты, вводить новые данные и направлять точечные агенты разным целям.
NorForge заявила, что не проверяла, работают ли эти элементы без входа. Второй, англоязычный кластер пошёл дальше и открыл собственные SSH-логины операторов на их серверы staging; NorForge сказал, что не входил в систему.
Разоблачение — это не только уголовная проблема. NorForge также обнаружила, по-видимому, легитимные фирмы по тестированию проникновения, которые оставили реальные клиентские тесты на незащищённых панелях, подвергая данные своих клиентов такому же риску.
Что проверить и откуда это взялось
Защитники могут действовать по нескольким моментам:
- Открытые панели. Панели управления агентами такого типа часто отвечают на порте 8000, так что открытая без входа стоит искать.
- Запутанные формы для загрузки. Неожиданная форма загрузки файлов, находящаяся в скрытом каталоге, — это тот плацдарм, к которому стремятся агенты.
- Magento patching. Каталог рабочих, который NorForge просматривал, содержал доказательство концепции критического недостатка Magento — StyleSmuggler (CVE-2026-75650), а также тестовую лабораторию для него. Нет доказательств, что он использовался в этих взломах, но любой магазин, который остаётся на затронутой сборке, должен применять хотфикс Adobe: Adobe Commerce 2.4.4–2.4.9 или Magento Open Source 2.4.6–2.4.9.
Поиск NorForge последовал за сентябрьским отчётом Gambit Security — отдельной кампанией, в ходе которой преступник использовал Cairn вместе с двумя другими инструментами ИИ для кражи кредитных карт; именно этот отчёт впервые отметил Кэрна на сервере злоумышленника. Ни один источник не связывает эти две операции.
NorForge заявила, что сотрудничает с Reuters, чтобы предупредить пострадавших, и просит хостинговые компании убрать панели, что, по их словам, зависит от реакции хостов.
